Los gobiernos y organismos internacionales han instado a los sitios web a subsanar dos fallos críticos de ciberseguridad en un lenguaje de programación que sustenta gran parte de Internet.
Las vulnerabilidades se detectaron en el lenguaje de programación PHP, y el miércoles 21 de octubre por la tarde se publicó una corrección.
Varias agencias de ciberseguridad han instado a las organizaciones que no puedan aplicar las correcciones a tiempo a que consideren la posibilidad de cerrar sus sitios web, lo que ha llevado a organismos como el Gobierno finlandés, el Ayuntamiento de Edimburgo y la BBC a desconectar sus páginas.
Las fallas fueron descubiertas por inteligencia artificial, tratándose de las vulnerabilidades más graves jamás descubiertas por esta tecnología, que está transformando el panorama cibernético.
Finlandia ha cerrado temporalmente los servicios web públicos del Gobierno, mientras que la agencia de ciberseguridad de los Países Bajos ha anunciado que iba a desconectar su propio sitio web debido a las vulnerabilidades.
La Agencia de Seguridad Nacional de EE. UU. publicó un aviso similar en X en el que recomendaba a las organizaciones que desconectaran sus sistemas si no podían actualizarlos con el parche.
En España, la alerta también tuvo repercusiones. El 21 de octubre, la página web del Centro Criptológico Nacional (CCN-CERT) mostró un aviso de mantenimiento. No obstante, no se ha confirmado oficialmente que la interrupción estuviera relacionada directamente con las vulnerabilidades de PHP. Ese mismo día, el organismo publicó una alerta de seguridad recomendando actualizar los sistemas afectados.
Estas vulnerabilidades suelen proporcionar un acceso directo al sistema de archivos o a la base de datos del servidor.
Por su parte, la Casa Blanca ha indicado que las agencias federales están colaborando con los principales laboratorios de IA para acelerar la solución del problema.
Además, en una publicación en X, la primera ministra de Japón, Sanae Takaichi, instó a los ciudadanos a comprobar si sus sitios web de acceso público funcionaban con PHP.
La Fundación Wikimedia, que gestiona la enciclopedia en línea Wikipedia, afirmó que estaba solucionando las vulnerabilidades de seguridad. «Hemos desconectado varios sistemas más como medida de precaución hasta que puedan repararse de forma segura», señaló.
Esto provocó que algunas personas no pudieran acceder a determinadas secciones de Wikipedia el miércoles.
La página web del Ayuntamiento de Edimburgo también ha quedado inaccesible, al igual que las páginas web de varios programas de la BBC, entre ellos «Doctor Who» y «The Traitors».
La inteligencia artificial descubre vulnerabilidades críticas ocultas durante más de una década
Durante más de diez años, graves fallos de seguridad habían permanecido ocultos en una de las tecnologías sobre las que se sustenta buena parte de Internet.
Ha sido necesaria la intervención de la inteligencia artificial para sacarlos a la luz, desencadenando una alerta mundial de ciberseguridad.
Las vulnerabilidades se encuentran en PHP, un lenguaje de programación utilizado internacionalmente desde principios de los años 2000 para desarrollar páginas web.
Desde que se hizo público el descubrimiento el miércoles, gobiernos y organismos de ciberseguridad de todo el mundo están trabajando contrarreloj para contener sus posibles consecuencias.
Las autoridades han instado a los responsables de páginas web a instalar urgentemente las actualizaciones de seguridad disponibles o, si no pueden hacerlo de inmediato, considerar la posibilidad de desconectar temporalmente sus plataformas como medida preventiva.
Los Investigadores que participaron en el hallazgo, han calificado estas vulnerabilidades como «las más graves jamás detectadas mediante inteligencia artificial».
Por su parte, OpenAI, cuya tecnología se utilizó para identificar los fallos, ha descrito el descubrimiento como «uno de los problemas de seguridad de mayor impacto de los últimos tiempos».
¿Qué es PHP?
Aunque muchas personas nunca hayan oído hablar de PHP, probablemente interactúan con esta tecnología a diario.
PHP son las siglas de PHP: Hypertext Preprocessor. Se trata de un lenguaje de programación de código abierto que se ejecuta en el servidor web.
Desarrollado a principios de la década de 1990 para facilitar la creación de páginas web y aplicaciones dinámicas, PHP sigue siendo una tecnología fundamental para numerosas plataformas, entre ellas Wikipedia, tiendas online y WordPress, el sistema de gestión de contenidos utilizado por millones de páginas web.
Cuando visitamos una página web, PHP puede encargarse de recuperar información, procesarla y generar el contenido que finalmente aparece en nuestro navegador.
También se utiliza para desarrollar herramientas que facilitan y agilizan la creación de aplicaciones web. Entre las tecnologías más conocidas de su ecosistema se encuentran Laravel, Symfony y Drupal.
PHP está presente en aproximadamente el 70 % de las páginas web del mundo.
Su desarrollo y mantenimiento cuentan con el apoyo de la PHP Foundation, una organización sin ánimo de lucro integrada por profesionales y empresas que dependen de este lenguaje y trabajan para garantizar su continuidad y desarrollo a largo plazo.
¿En qué consisten las vulnerabilidades descubiertas en PHP?
Esta semana, un grupo de investigadores y organizaciones especializadas en ciberseguridad ha revelado la existencia de dos vulnerabilidades en PHP que podrían comprometer páginas web de todo el mundo.
Los fallos, denominados conjuntamente «php2shell», se encuentran en el propio lenguaje de programación y afectan a versiones de PHP publicadas durante la última década.
Bajo determinadas condiciones, los ciberdelincuentes podrían aprovechar estas vulnerabilidades para tomar el control de servidores web afectados y robar información confidencial. La compañía advirtió de que las aplicaciones desarrolladas con PHP podrían quedar expuestas.
Según las últimas estimaciones, los fallos podrían afectar a «millones y millones» de páginas web y las consecuencias podrían ser «desastrosas» si grupos de ciberdelincuentes o determinados Estados utilizaran estas vulnerabilidades para acceder a información privada almacenada en páginas web.
¿Qué páginas web se han visto afectadas?
La alerta de seguridad ha provocado interrupciones de servicios en todo el mundo, desde plataformas de videojuegos hasta portales gubernamentales y foros de Internet.
Entre las organizaciones afectadas se encuentra Wikimedia, responsable de la enciclopedia online Wikipedia, que decidió desconectar preventivamente varios de sus sistemas.
También se han desconectado sitios y servicios web del Gobierno de Finlandia, del Ayuntamiento de Edimburgo y de la BBC, mientras que la agencia de ciberseguridad de los Países Bajos ha retirado temporalmente su propia página web.
Estas desconexiones no implican necesariamente que los sistemas hayan sufrido un ataque. En varios casos, las organizaciones han optado por suspender temporalmente sus servicios como medida de precaución, mientras evalúan el alcance de las vulnerabilidades y aplican las correcciones de seguridad necesarias.
Varias organizaciones públicas de Escocia, entre ellas ayuntamientos y organismos sanitarios, también han decidido desconectar temporalmente sus páginas web.
Algunos expertos advierten de que estas vulnerabilidades podrían representar un riesgo especialmente elevado para las páginas web que no reciben un mantenimiento adecuado, particularmente las pertenecientes a pequeñas organizaciones con recursos limitados para invertir en ciberseguridad.
Es muy probable que durante las próximas semanas aumenten los intentos de explotar estas vulnerabilidades, dado que sus detalles técnicos ya se están haciendo públicos.
¿Qué medidas se han tomado tras descubrir las vulnerabilidades?
La PHP Foundation publicó una serie de parches de seguridad para corregir las vulnerabilidades que habían permanecido ocultas en su software durante años.
«Recomendamos encarecidamente a todos los usuarios de PHP que actualicen inmediatamente sus sistemas», señaló la fundación.
Autoridades y organismos de ciberseguridad de todo el mundo se han sumado a esta advertencia, instando a los responsables de páginas web a adoptar medidas urgentes para proteger sus plataformas.
En España, el Centro Criptológico Nacional (CCN-CERT) publicó una alerta de seguridad recomendando actualizar los sistemas afectados.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) recomendó a todas las organizaciones que utilizan PHP desconectar temporalmente sus sistemas si no pueden aplicar los parches de forma inmediata. Según el organismo, estas vulnerabilidades podrían proporcionar a los atacantes «una vía directa» para comprometer las bases de datos de los sistemas afectados.
«Estos riesgos son lo suficientemente graves como para exigir la aplicación inmediata de los parches en todos los departamentos y organismos del Gobierno de Estados Unidos», señaló la agencia.
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) emitió recomendaciones similares y pidió a las organizaciones que comprobaran si los atacantes habían podido instalar puertas traseras (backdoors), mecanismos que permiten mantener un acceso no autorizado a los sistemas incluso después de corregir la vulnerabilidad inicial.
Los organismos de ciberseguridad de la Unión Europea, Singapur y Australia también han publicado alertas en la misma línea.
Por su parte, la primera ministra de Japón, Sanae Takaichi, instó a los responsables de sitios web accesibles públicamente a comprobar si sus plataformas utilizan PHP.
«Si resulta difícil aplicar rápidamente el parche de seguridad, la suspensión temporal de las páginas web y otras medidas similares pueden considerarse una forma eficaz de reducir el riesgo», añadió.
Las empresas tecnológicas también han actuado con rapidez para proteger sus sistemas.
El gigante del comercio electrónico Amazon afirmó haber sido objeto de múltiples intentos de ataque durante los días anteriores a la divulgación pública de las vulnerabilidades de PHP, aunque aseguró que sus páginas web seguían funcionando con normalidad.
Matthew Prince, director ejecutivo de Cloudflare, empresa especializada en infraestructura y seguridad de Internet, también confirmó que su red había registrado «miles» de intentos de explotación de las vulnerabilidades de PHP durante las diez horas anteriores a su anuncio público.
«La cifra aumentó a decenas de miles durante los 45 minutos posteriores al anuncio, cientos de miles en apenas dos horas y ahora ya hablamos de millones».
¿Qué papel ha desempeñado la inteligencia artificial en el descubrimiento?
Los investigadores que identificaron las vulnerabilidades utilizaron herramientas avanzadas de inteligencia artificial capaces de analizar código y detectar fallos de seguridad con mucha mayor rapidez que los métodos tradicionales. El software moderno es extraordinariamente complejo y algunas vulnerabilidades pueden permanecer sin detectar durante años y los errores que originaron estas vulnerabilidades no eran nuevos. Lo que ha cambiado es nuestra capacidad para encontrarlos.
Los detalles del descubrimiento se filtraron esta semana en Internet, lo que obligó a los desarrolladores de PHP a adelantar el anuncio público de las vulnerabilidades y advertir sobre su enorme alcance.
En una publicación de su blog, OpenAI señaló que este incidente «pone de manifiesto cómo la inteligencia artificial puede descubrir fallos de seguridad», pero también cómo puede «ayudar a los atacantes a desarrollar rápidamente herramientas ofensivas y métodos para explotar vulnerabilidades».
La empresa creadora de ChatGPT anunció además la publicación de una herramienta para comprobar si los sistemas que utilizan PHP son vulnerables.
¿Cómo afecta esta vulnerabilidad a los usuarios y propietarios de páginas web?
Las vulnerabilidades afectan a componentes internos de las páginas web y a procesos de desarrollo que normalmente son invisibles para los visitantes. Por ello, la mayoría de los usuarios de Internet no necesita realizar ninguna acción inmediata.
Sin embargo, las pequeñas empresas que disponen de páginas web, especialmente aquellas desarrolladas con WordPress, pueden preguntarse qué medidas deben adoptar para protegerse.
Los propietarios de páginas web y los responsables de infraestructuras que utilizan PHP han recibido la recomendación de actualizar sus sistemas a versiones que incorporen las correcciones de seguridad.
Si una empresa de alojamiento web o un desarrollador se encarga del mantenimiento de tu página, es recomendable contactar con ellos para confirmar que se han aplicado las correcciones de seguridad de PHP.
Es importante tener en cuenta que estas vulnerabilidades afectan al propio lenguaje PHP y no se solucionan simplemente actualizando WordPress o sus plugins.
Si gestionas personalmente tu página web, recuerda que es responsabilidad del administrador asegurarse de que se aplican las actualizaciones necesarias.
El Centro Nacional de Ciberseguridad del Reino Unido recomienda valorar la desconexión temporal de los sitios web cuando no sea posible instalar rápidamente las actualizaciones o aplicar medidas provisionales de protección.
Por su parte, la Agencia de Seguridad Nacional de Estados Unidos (NSA) ha pedido extremar la vigilancia durante las próximas semanas y prestar especial atención a las actualizaciones publicadas por los proveedores de software.
«Es fundamental mantener una vigilancia constante y aplicar los parches de seguridad relacionados con estos sistemas», advirtió la agencia.
Aunque la responsabilidad principal recae sobre los propietarios y administradores de las páginas web, los usuarios también deben permanecer atentos a las recomendaciones de seguridad que puedan publicar los servicios afectados, como posibles solicitudes de cambio de contraseña.
También existe la necesidad de extremar las precauciones frente a campañas de phishing que puedan aprovechar la repercusión mediática de este incidente para engañar a los usuarios.
¿Qué medidas ha adoptado España ante las vulnerabilidades de PHP?
El CCN-CERT, organismo dependiente del Centro Criptológico Nacional, publicó la alerta AL 11/26, dirigida a las organizaciones que utilizan aplicaciones desarrolladas con PHP.
Entre sus recomendaciones destacan identificar las aplicaciones afectadas, aplicar las actualizaciones de seguridad cuanto antes y, cuando no sea posible instalar los parches inmediatamente, aislar de Internet los servicios expuestos que no sean indispensables.
Por tanto, España ha seguido una línea de actuación similar a la de otros países europeos: priorizar las actualizaciones y contemplar la desconexión preventiva cuando resulte necesario.
Además, el Instituto Nacional de Ciberseguridad (INCIBE) difundió un aviso sobre las dos vulnerabilidades, recordando la importancia de aplicar las correcciones disponibles.
¿Se han desconectado páginas web de organismos públicos españoles? Hasta el 22 de octubre no he encontrado confirmación fiable de desconexiones preventivas de administraciones españolas comparables a las comunicadas en Países Bajos, Finlandia o Reino Unido. Eso no significa que no se hayan producido, sino que no puedo confirmarlas.
Para el artículo de Novaltti, incluiría un apartado sobre España y enlazaría directamente la alerta oficial del CCN-CERT, que permite fundamentar las recomendaciones con una fuente nacional.
Dado que la situación está evolucionando rápidamente, también puedo comprobar periódicamente si se anuncian nuevas medidas en España.
«Aproximadamente el 70 % de Internet»
Otros sitios web, entre ellos la plataforma artística DeviantArt, han anunciado que se encuentran «temporalmente fuera de servicio por tareas de mantenimiento», sin especificar el motivo.
En una publicación en su blog, OpenAI calificó el descubrimiento como «uno de los problemas de seguridad de mayor impacto de los últimos tiempos». La compañía añadió que uno de sus investigadores también había identificado el problema prácticamente al mismo tiempo que las otras organizaciones.
Las vulnerabilidades habían permanecido sin detectar durante más de una década. Sin embargo, en agosto, tras varias semanas utilizando herramientas avanzadas de inteligencia artificial, los investigadores lograron identificarlas.
Se estima que aproximadamente el 70 % de Internet podría estar afectado.
La PHP Foundation tenía previsto anunciar el descubrimiento a finales de octubre, coincidiendo con la publicación de una corrección completa del problema, conocida técnicamente como parche de seguridad. Sin embargo, el martes se filtraron detalles de la vulnerabilidad en las redes sociales.
Esta filtración obligó a la fundación a adelantar el anuncio público y advertir sobre la magnitud del problema.
Entre las organizaciones que han decidido desconectar sus páginas web se encuentra el Instituto Nacional de Salud Pública y Medio Ambiente de los Países Bajos, un organismo del Gobierno neerlandés.
Asimismo, la página web de la Tweede Kamer, la Cámara Baja del Parlamento de los Países Bajos, ha dejado de estar accesible.
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC), junto con organismos equivalentes de la Unión Europea y Australia, ha instado a las organizaciones que utilizan PHP a aplicar las correcciones de seguridad disponibles.
«Comienzan a detectarse los primeros ataques»
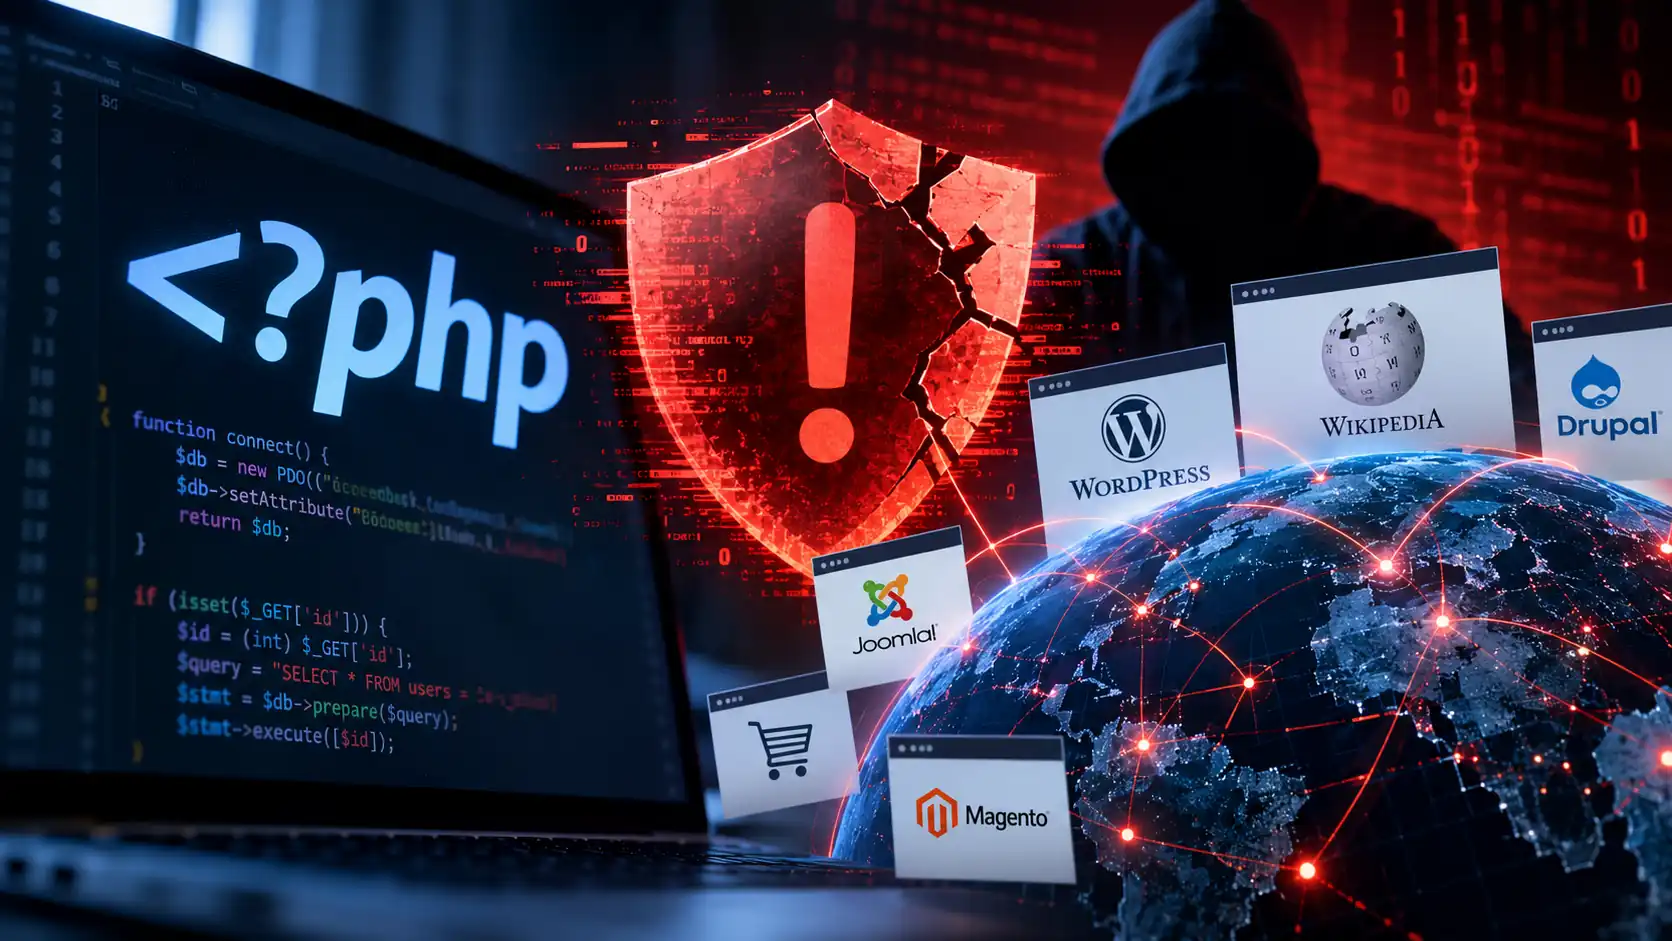
PHP está en todas partes. Es el motor que hace funcionar, de manera casi invisible, sitios web desarrollados con WordPress, Drupal, Joomla y Magento, plataformas de alojamiento compartido, paneles de control y una enorme cantidad de aplicaciones que ni siquiera indican que utilizan PHP.
Estas vulnerabilidades probablemente se convertirán en un objetivo prioritario para los ciberdelincuentes.
El desafío inmediato no consiste únicamente en instalar un parche de seguridad, sino también en identificar y gestionar todos los sistemas en los que se está ejecutando PHP.
El uso de PHP está extraordinariamente extendido. Puede encontrarse detrás de páginas web públicas, sistemas de gestión de contenidos, plataformas de alojamiento y productos de terceros, en ocasiones sin que la propia organización que los utiliza sea consciente de ello. Es de vital importania que las organizaciones busquen indicios de que un atacante podría haber conseguido ya acceder a sus sistemas.
El Equipo de Respuesta ante Emergencias Informáticas de la Unión Europea (CERT-EU) advirtió de que las puntuaciones de gravedad asignadas a las vulnerabilidades indican la posibilidad de ejecutar código de forma remota sin necesidad de autenticación.
Un ataque de estas características podría permitir a los ciberdelincuentes instalar programas maliciosos (malware) e incluso dejar páginas web fuera de servicio.
Por su parte, el Centro Nacional de Ciberseguridad del Reino Unido (NCSC) recomendó que, una vez instaladas las actualizaciones, las organizaciones continúen vigilando los avisos de seguridad de los proveedores de software de terceros, incluidos los dispositivos y servicios que puedan incorporar PHP.
Todavía no está completamente claro qué versiones del lenguaje de programación están afectadas. Sin embargo, CERT-EU señaló que las vulnerabilidades podrían afectar a todas las versiones desde PHP 5, lanzada en 2004.
La PHP Foundation, por el momento, solo ha publicado actualizaciones de seguridad para las versiones más recientes. Por ello, se recomienda a quienes todavía utilizan PHP 8.1 o versiones anteriores que migren a una versión más actual.
PHP es un lenguaje de programación diseñado principalmente para el desarrollo web. Se ejecuta en los servidores y permite generar buena parte del contenido y las funcionalidades que los usuarios encuentran al visitar una página web.
Aunque no todos los sitios web utilizan PHP, este lenguaje sigue siendo uno de los pilares tecnológicos de una parte muy importante de Internet.
